AI Code Security & Penetration Testing

AI Vulnerability Scanner

소스코드 진단부터 AI 모의해킹까지 통합 취약점 검증

코드 레벨부터 실전 침투 시나리오까지 AI로 연계 검증해 가장 시급한 핵심 취약점부터 빠르게 해결합니다.
추천 환경 DevSecOps·개발보안·보안진단·인프라 조직
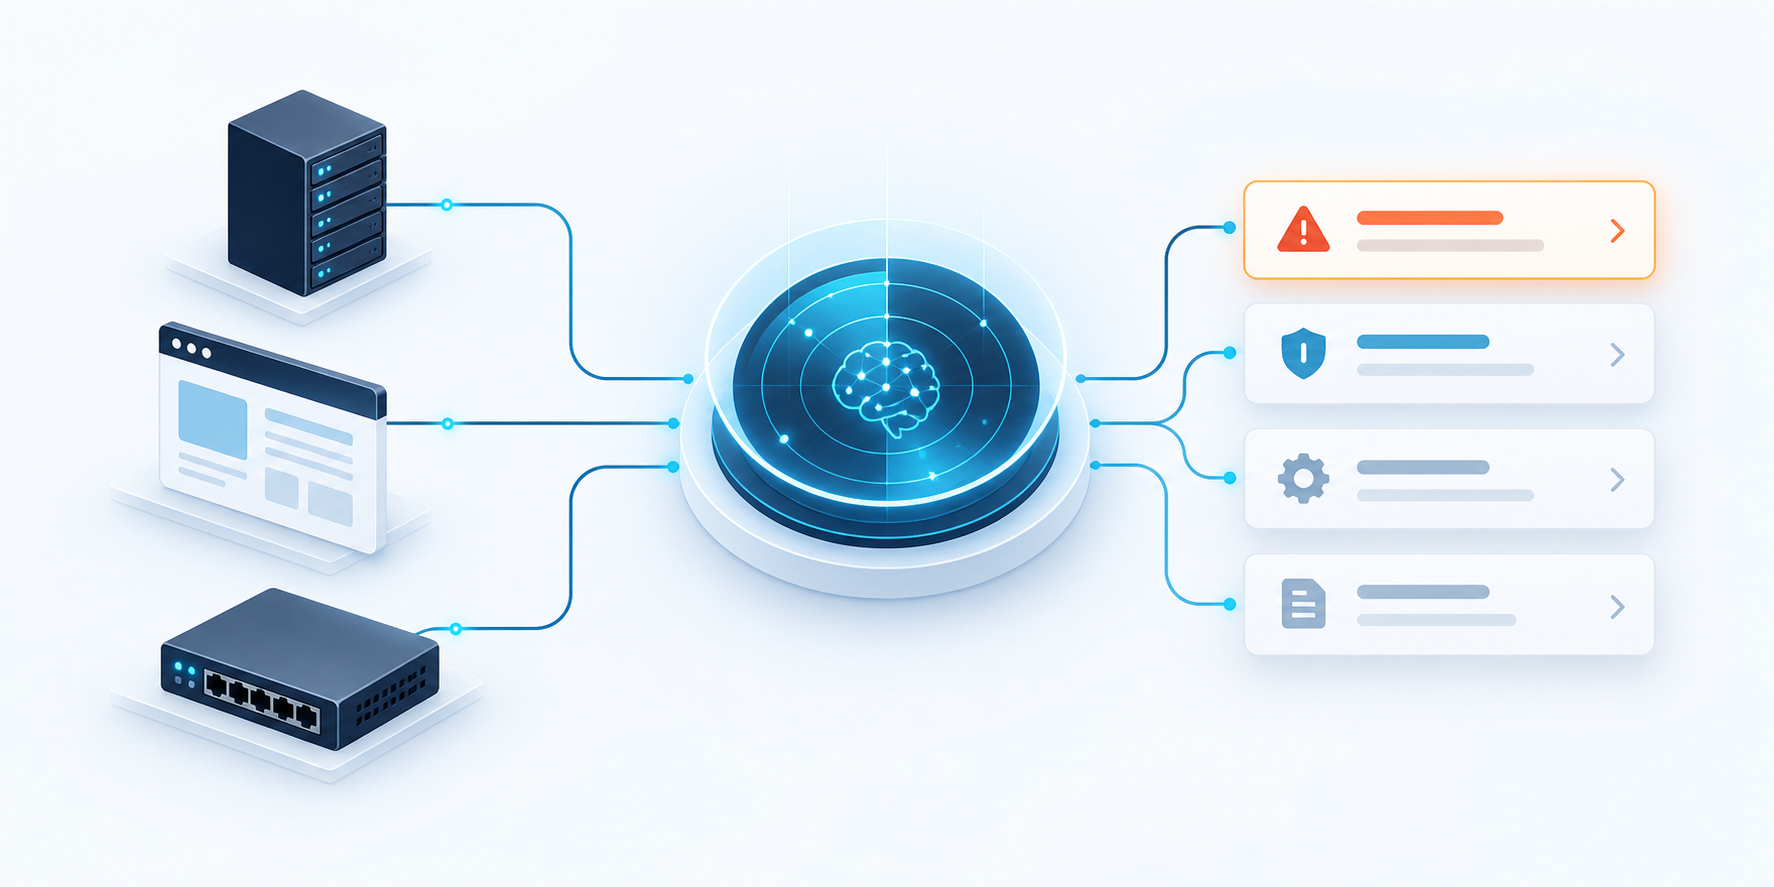
AI Vulnerability Scanner가 소스코드 진단과 모의해킹 도구의 분리로 인한 관리 공백 및 실제 침투 위험 검증 부재을 지원하는 모습
WHO IT'S FOR

이런 환경을 위한 제품입니다

소스코드 진단과 모의해킹 도구의 분리로 인한 관리 공백 및 실제 침투 위험 검증 부재

시큐어 코딩(SAST) AI 자동 모의해킹 실전 침투 검증

주요 기능

소스코드 정적 분석과 AI 실전 침투 검증을 결합하여, 실제 공격에 노출된 취약점을 선제적으로 식별하고 조치 우선순위를 제시합니다.

AI 소스코드 정적 분석 (SAST)

개발 소스코드의 보안 취약점과 하드코딩된 시크릿을 개발 단계에서 정밀 탐지하고, AI가 안전한 권장 수정 코드를 제시합니다.

AI 실전 모의해킹 (AI Pentest)

최신 공격자 시나리오를 모사한 AI 에이전트가 웹·API에 모의 침투를 수행하여 실제 익스플로잇 가능성을 검증합니다.

인프라·웹 취약점 상시 스캔

운영 중인 서버, 클라우드 자산, 웹 애플리케이션의 설정 오류와 알려진 취약점(CVE)을 주기적으로 자동 스캔합니다.

실제 위험도 기반 조치 처방 (PoC)

코드 결함과 침투 시나리오를 연계 분석하여 실제 공격 성공 여부(PoC) 기반의 가장 시급한 조치 가이드를 제공합니다.

AFTER ADOPTION

도입 후 달라지는 점

코드 레벨부터 실전 침투 시나리오까지 AI로 연계 검증해 가장 시급한 핵심 취약점부터 빠르게 해결합니다.

개발 단계(SAST)부터 운영 배포(모의해킹)까지 단일 플랫폼에서 일원화 관리
실전 침투 테스트(Pentest) 검증을 통한 오탐 축소 및 대응 리소스 최적화
고비용 수동 모의해킹 컨설팅 의존도를 낮추고 신규 배포 시 상시 자동 검증
전자금융감독규정, ISMS-P 등 시큐어 코딩 및 취약점 분석평가 규제 대응 지원