Secure Local PC Virtualization

GuardLand

무거운 VDI 없이 로컬 성능 그대로, 도면·소스코드 유출 경로를 체계적으로 통제

로컬 작업 성능을 유지하면서 비인가 매체 복사와 일반 영역으로의 데이터 이동을 안전하게 통제합니다.
추천 환경 연구소·개발조직·고보안 사무환경
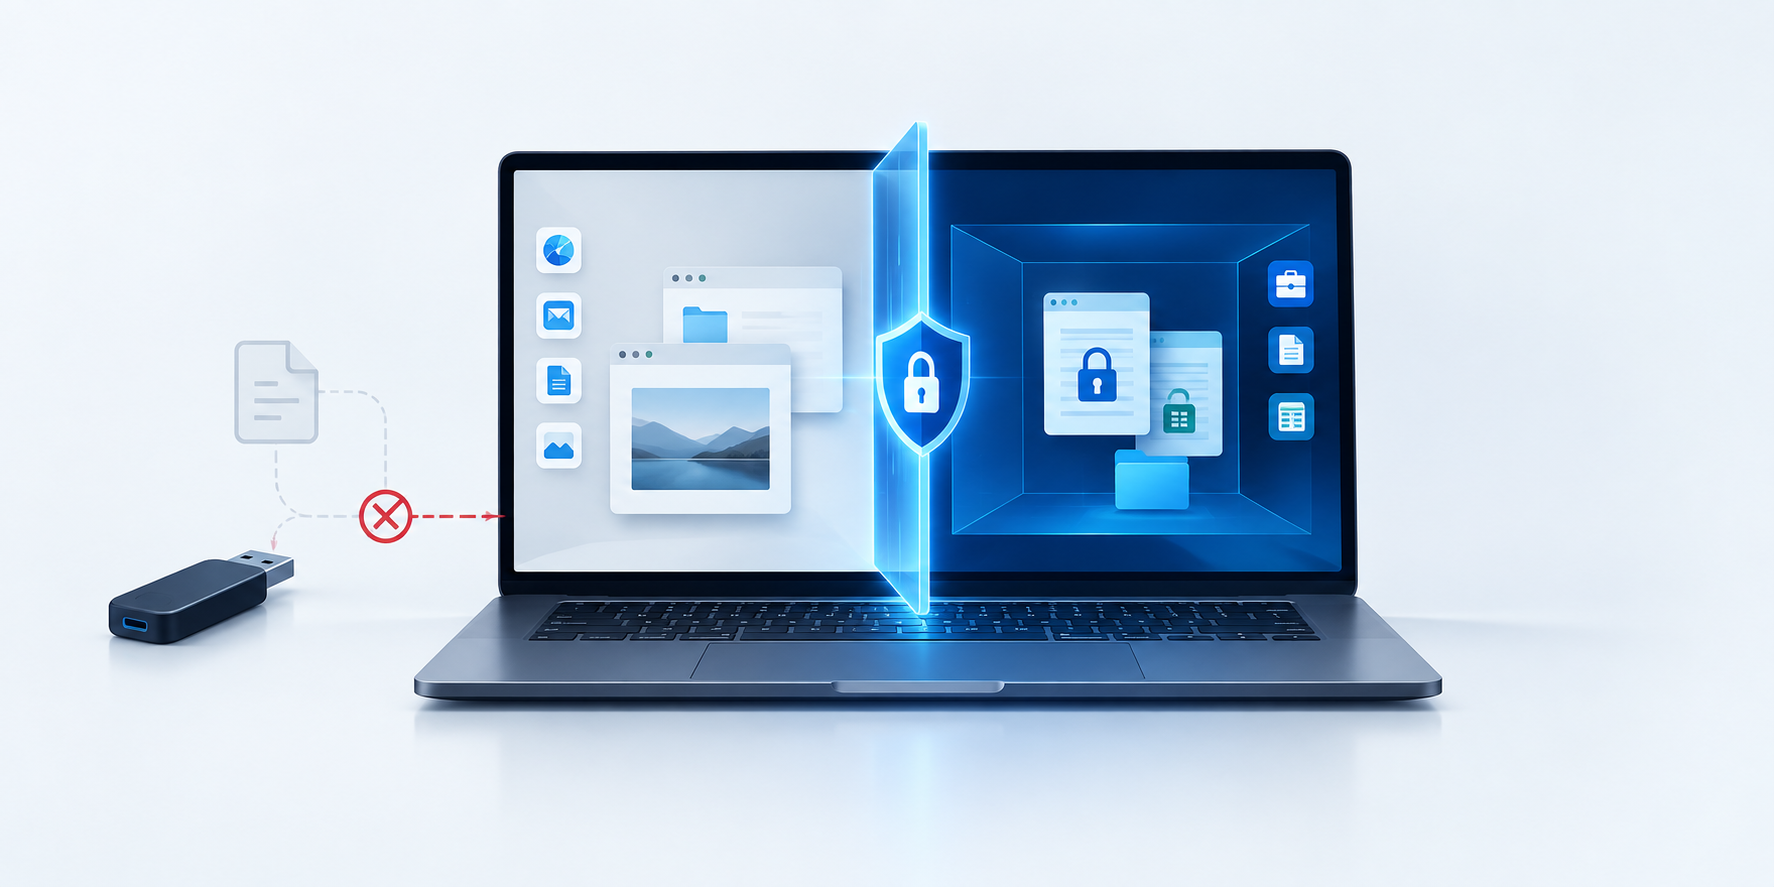
GuardLand가 고비용 VDI 망분리 부담과 PC 성능 저하 없이 핵심 도면·소스코드 유출 경로 통제을 지원하는 모습
WHO IT'S FOR

이런 환경을 위한 제품입니다

고비용 VDI 망분리 부담과 PC 성능 저하 없이 핵심 도면·소스코드 유출 경로 통제

VDI 대체 업무 공간 분리 핵심 자료 보호

주요 기능

로컬 하드웨어 성능을 유지하면서, 분리된 가상 보안 구역과 매체 통제를 통해 핵심 자산을 안전하게 보호합니다.

로컬/가상화 공간 분리

업무 영역과 비업무 영역을 논리적으로 분리하여 프로세스와 데이터를 격리하고 외부 위협을 차단합니다.

하드웨어 사용 통제

가상환경 내 USB, 프린터, 화면 캡처 등을 정책적으로 차단하여 도면, 소스코드 등 핵심 자산을 보호합니다.

안전한 파일 반입/반출

관리자 승인을 통해서만 로컬과 가상환경 간 파일 이동이 가능하도록 통제하여 무단 유출을 방지합니다.

정보 유출 선제적 방어

내부자 및 외부자에 의한 영업비밀 유출 시도를 조기에 차단하여 경제적 피해를 예방합니다.

AFTER ADOPTION

도입 후 달라지는 점

로컬 작업 성능을 유지하면서 비인가 매체 복사와 일반 영역으로의 데이터 이동을 안전하게 통제합니다.

영업 비밀 및 중요 데이터(도면, 소스코드)의 안전한 보호
업무/비업무 영역 분리를 통한 악성코드 유입 차단
유연한 정책 관리를 통한 업무 효율성 및 보안성 동시 확보