DRM·VDI와 GuardLand는 어떻게 다른가요?
문서·도면 DRM은 파일 암호화와 사용 권한 관리, 서버 기반 VDI는 서버에서 제공하는 가상 데스크톱이 중심입니다. GuardLand는 로컬 PC의 작업 공간 분리와 매체·파일 이동 통제가 중심이므로, 외부 전달 후 파일 권한 관리까지 필요한지는 별도로 검토해야 합니다.
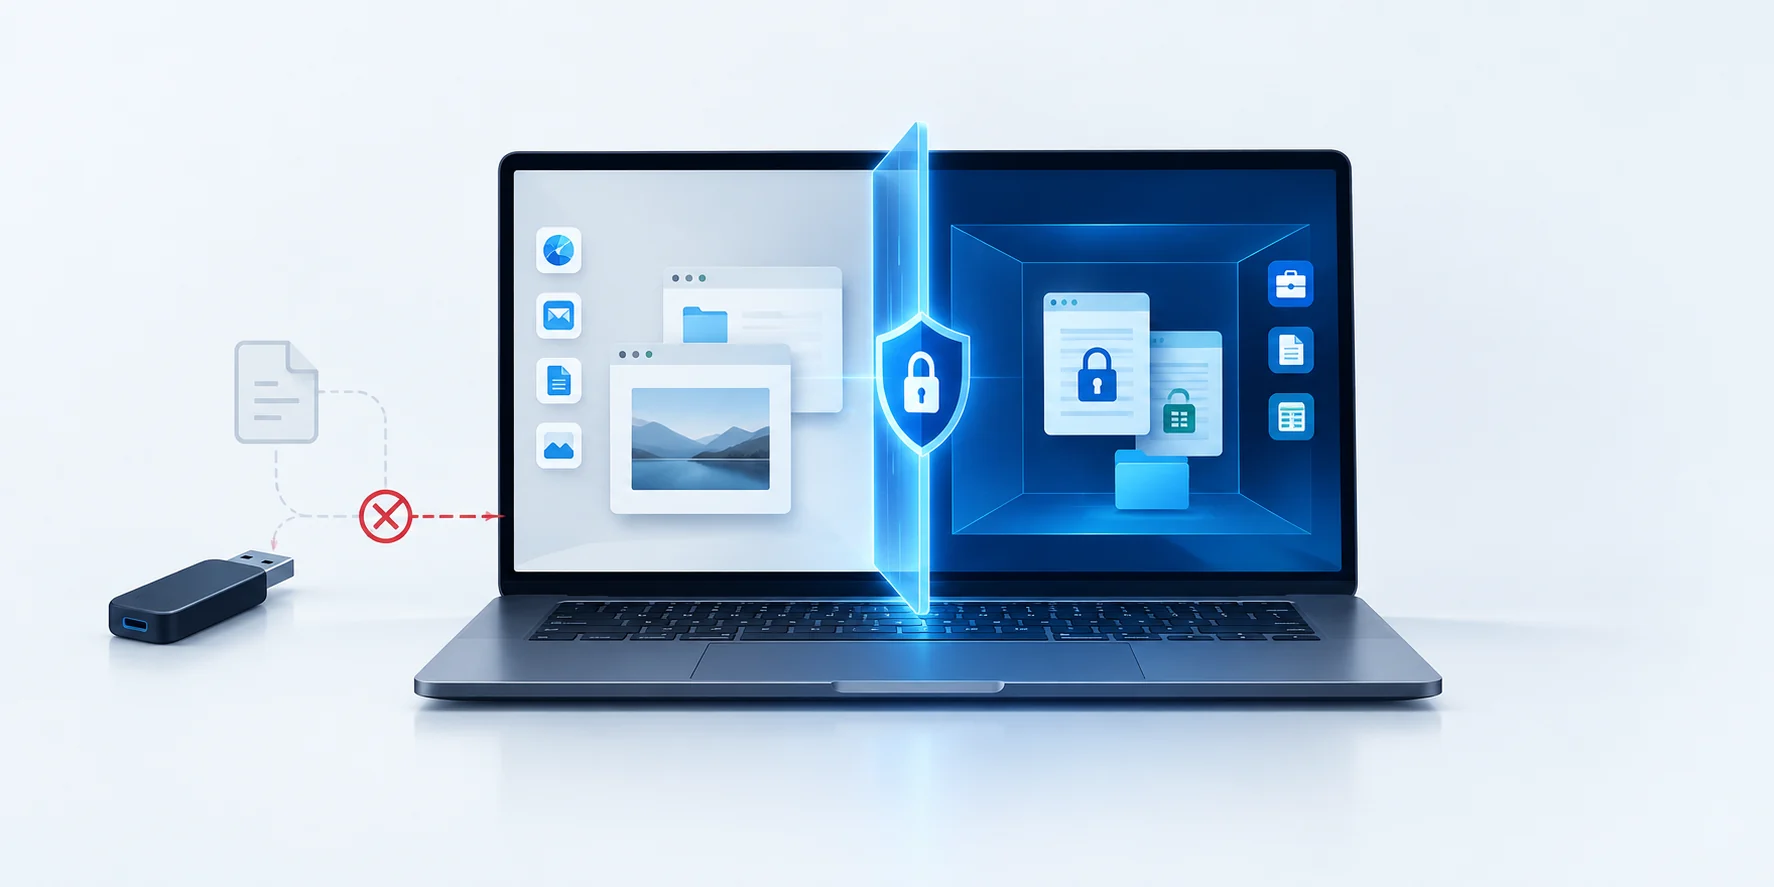
로컬 PC의 일반 업무 영역과 가상 보안 구역을 논리적으로 분리해 작업 프로세스와 데이터를 격리합니다.
가상 보안 구역의 USB 사용, 프린터 출력과 화면 캡처를 정책에 따라 제한합니다.
관리자 승인을 거쳐 로컬 일반 영역과 가상 보안 구역 사이에서 파일을 이동하도록 통제합니다.
설계도면 외에 개발 소스코드도 보호 대상으로 관리합니다. 개발 도구와 빌드 과정에서 필요한 파일 이동 경로를 검토해 정책을 구성합니다.
문서·도면 DRM은 파일 암호화와 사용 권한 관리, 서버 기반 VDI는 서버에서 제공하는 가상 데스크톱이 중심입니다. GuardLand는 로컬 PC의 작업 공간 분리와 매체·파일 이동 통제가 중심이므로, 외부 전달 후 파일 권한 관리까지 필요한지는 별도로 검토해야 합니다.
GuardLand의 CAD 호환성은 제품·버전, 플러그인과 라이선스 방식별 확인이 필요합니다. 실제 도면으로 열기·편집·저장, 대용량 작업과 주변기기 연동을 검증해야 합니다.
승인 기반 반출 통제만으로 전달 이후의 파일 사용 권한까지 보장되지는 않습니다. 협력사에 전달된 도면의 열람·복사·재전달 통제가 필요하다면 외부 파일 보호 범위와 추가 보안 구성을 확인해야 합니다.