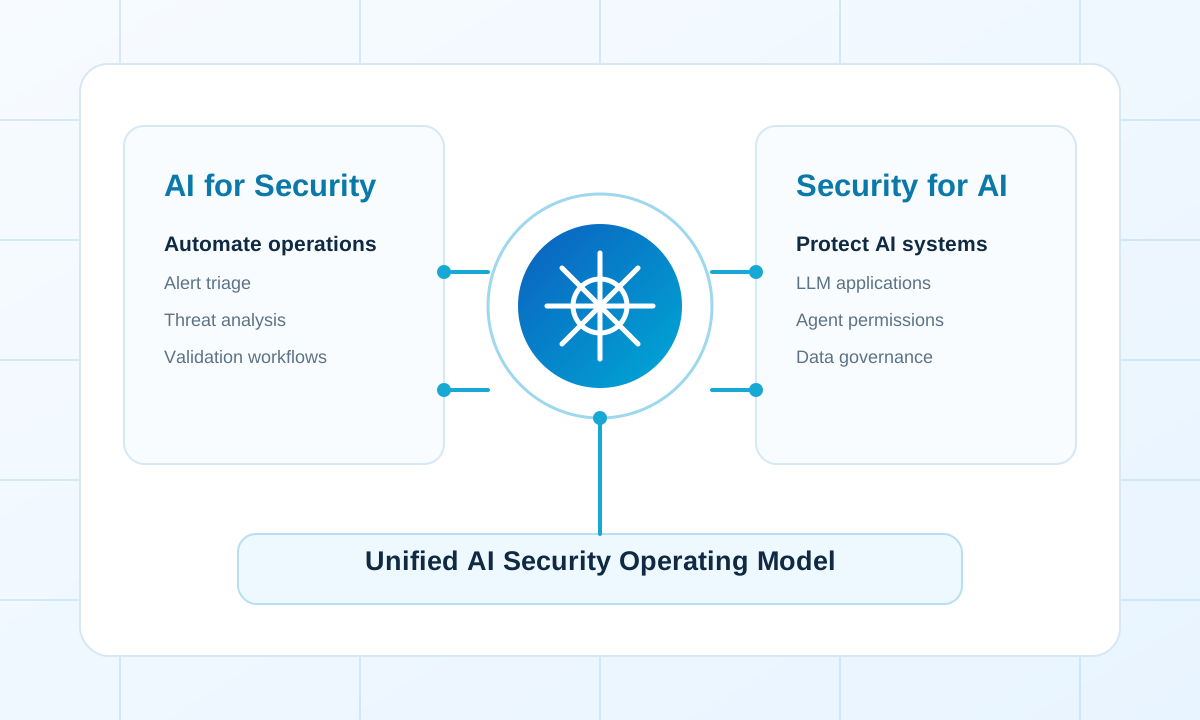
보안 업무의 지능화와 AI 시스템의 안전한 활용을 하나의 실증 체계로 다룹니다.
수많은 오탐 로그를 걸러내고 유효한 공격 경로를 식별하는 일은 실전 경험 없이는 불가능합니다. Ados의 관제 및 침투 테스트 경험을 에이전트의 판단 규칙과 분석 흐름으로 체계화하여 반복 분석 업무를 신속하게 처리합니다.
기업이 AI 도입을 주저하는 핵심 이유는 중요 소스코드·도면 유출과 에이전트의 오작동 위험 때문입니다. Ados가 보유한 가상화 격리, 컨테이너 샌드박스, 설비 제어 기술을 통해 AI 활용에 따른 부작용을 사전에 차단하며, 환경에 맞춘 전용 통제 모듈 개발까지 지원합니다.
보안 전문가의 반복 분석 부담을 덜고 의사결정 속도를 높이는 4대 특화 AI 에이전트
AI 에이전트는 대량 데이터 수집, 1차 맥락 파악, 분석 리포트 초안 작성을 전담합니다. 방화벽 차단이나 계정 격리 등 시스템에 직접적인 영향을 주는 주요 조치는 항상 보안 담당자의 최종 확인 및 승인을 거쳐 실행됩니다.
관제 알람 발생 시 SIEM, EDR, 방화벽 로그를 자율적으로 연계 조회하여 동일 공격자의 활동 맥락을 재구성합니다. 단순 오탐(False Positive)을 1차 필터링하고 핵심 침해 지표(IoC) 요약 보고서를 작성하여 분석가에게 전달합니다.
쏟아지는 신규 CVE 중 사내 자산의 실제 외부 노출 여부, 악용 가능성(EPSS), 업무 중요도를 종합 계산합니다. 단순 스캔 결과 나열이 아닌, "오늘 즉시 조치해야 할 상위 자산과 완화 가이드"를 명확히 도출합니다.
MITRE ATT&CK 기반의 최신 공격 기법을 바탕으로 가상의 침투 시나리오를 점검합니다. 사내 방어 솔루션이 해당 패턴을 적절히 탐지·차단하고 있는지 확인하여 방어 설정의 사각지대(Blind Spot)를 선제적으로 식별합니다.
방화벽 및 네트워크 장비의 미사용 룰, 과도한 허용 정책을 주기적으로 탐지하여 정비를 제안합니다. 주요 보안 인증 및 가이드라인 요구 항목에 대한 설정 증적을 자동으로 수집하여 상시 감사 대응 체계를 유지합니다.
가상화 격리, 컨테이너 샌드박스, 설비 통제 기술로 AI 도입 시 발생하는 핵심 위험을 다룹니다.
개발자·연구원이 사내 LLM 또는 외부 생성형 AI를 활용할 때 CAD 도면, 소스코드, 핵심 연구 데이터가 외부로 복사·유출될 위험
로컬 업무 공간과 AI 활용 영역을 논리적으로 분리하고, 클립보드·파일 반출입을 정책적으로 통제하여 안전한 AI 작업 구역을 구성합니다.
자율형 에이전트가 정보를 수집하기 위해 외부 웹을 탐색하거나 비인가 스크립트, 파일을 다운로드해 실행할 때 내부 시스템이 감염될 위험
에이전트의 모든 웹 활동과 파일 다운로드를 운영 시스템과 완전히 분리된 가상 컨테이너 샌드박스에서 무해화 실행합니다.
스마트팩토리 설비망이나 폐쇄망에 AI 기반 원격 제어를 도입할 때, 오작동이나 침해로 인해 생산 설비가 중단(다운타임)될 위험
설비 시스템 부하가 없는 초경량 통제와 엄격한 검역 체계를 통해, 설비 가동 연속성을 최우선으로 보장하는 안전한 산업용 AI 가드레일을 지원합니다.